
Risoluzione del problema dell'elevato utilizzo di CPU, memoria e disco da parte di msmpeng.exe.
Elimina l'eccessivo utilizzo di CPU, memoria e disco da parte di msmpeng.exe in Windows. Ottieni soluzioni definitive per ripristinare la velocità del tuo computer e ridurre il sovraccarico all'istante.

Le cose più importanti che devi sapere
- Escludi le cartelle private di Windows Defender e i carichi di lavoro I/O intensivi per ridurre il consumo di risorse, tenendo presente l'ambito di protezione.
- Ripianifica le attività di scansione di Windows Defender al di fuori delle ore lavorative per evitare picchi continui di utilizzo del processore e della memoria.
- Specifica il numero di core del processore che MsMpEng.exe può utilizzare temporaneamente tramite Gestione attività o in modo permanente utilizzando Set-MpPreference -ScanAvgCPULoadFactor per controllare il consumo della CPU.
Microsoft Defender Antivirus viene eseguito come processo in background noto come Antimalware Service Executable e il file eseguibile si trova MsMpEng.exe Il suo in pista C:ProgramDataMicrosoftWindows DefenderPlatformQuando si alza utilizzo della CPU Deve essere tra il 30 e il 60 percento, altrimenti si gonfia memoria da raggiungere Quando si parla di decine di gigabyte o di un disco rigido di grandi dimensioni, la causa è quasi sempre una scansione in tempo reale, una scansione completa pianificata o un aggiornamento della piattaforma difettoso, e non un malware che si spaccia per Defender.
⚡Risposta rapida: Escludi la cartella della piattaforma Defender e i carichi di lavoro intensi che essa esegue costantemente; sposta le scansioni pianificate nelle ore non di punta; e se l'utilizzo della memoria continua ad aumentare su Server 2016/2019, ripristina la piattaforma Defender utilizzando il comando. MpCmdRun.exe -RevertPlatform.
Conferma che MsMpEng.exe è la causa effettiva
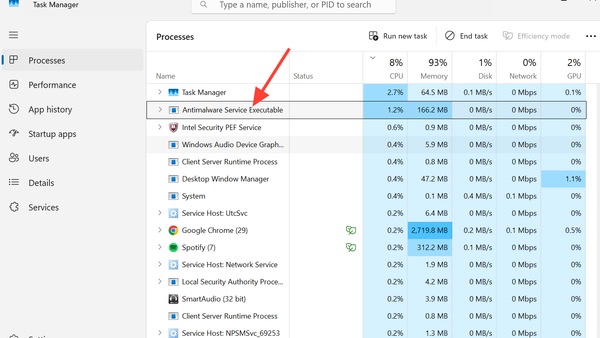
per assicurarsi che MsMpEng.exe Questa è la vera causa del problema; segui questi passaggi. Apri Gestione attività facendo clic su Ctrl + Shift + Esc Cercare Antimalware Service Executable nella scheda Processi oppure MsMpEng.exe Nella scheda Dettagli, fai clic con il pulsante destro del mouse sulla voce e seleziona Apri percorso file. Il file legittimo dovrebbe trovarsi all'interno del percorso specificato. C:ProgramDataMicrosoftWindows DefenderPlatformQualsiasi elemento con questo nome proveniente da un percorso diverso dovrebbe essere considerato sospetto ed esaminato utilizzando uno strumento di scansione aggiuntivo.
Picchi improvvisi di utilizzo che coincidono con l'avvio, l'installazione di programmi, il download di file o l'apertura di allegati di Outlook sono considerati un comportamento normale durante i test. Tuttavia, un utilizzo costantemente elevato che dura per ore o che si ripresenta entro pochi minuti dal riavvio richiede la soluzione descritta di seguito.
Eliminazione della cartella Defender e dei carichi di lavoro fastidiosi
Per ridurre il consumo di risorse, è possibile escludere la cartella di Defender e i processi che generano un elevato consumo di risorse. Per impostazione predefinita, Defender analizza i file presenti nella propria directory di sistema, oltre a tutto il resto. Escludendo questo percorso si interrompe la scansione ripetitiva, che è una causa frequente di eccessivo utilizzo della CPU sia su desktop che su server.
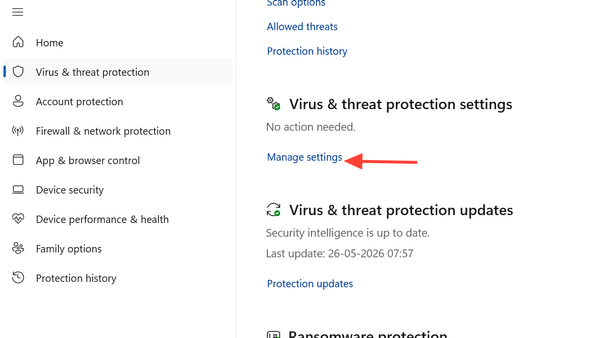
1. Premi il tasto Windows, digita Sicurezza di Windows e aprilo. Vai su Protezione da virus e minacce, quindi fai clic su Gestisci impostazioni in Impostazioni di Protezione da virus e minacce.
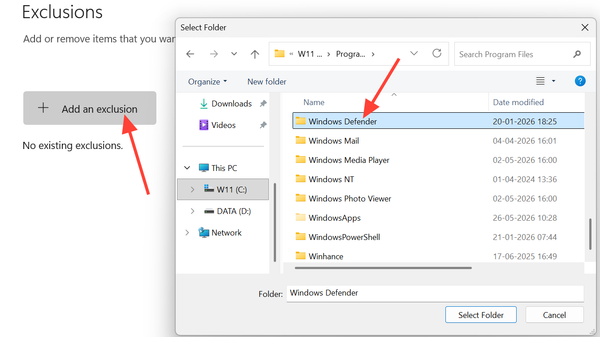
2. Vai alla sezione Eccezioni (Esclusioni) Fare clic su “Aggiungi o rimuovi esclusioni”. Selezionare “Aggiungi un’esclusione”, quindi selezionare “Cartella” e aggiungere i due percorsi C:Program FilesWindows Defender e C:ProgramDataMicrosoftWindows Defender.
3. Aggiungi i carichi di lavoro che effettivamente causano operazioni di input/output (I/O) sulla tua macchina. Le cause più comuni includono cartelle di dati di log e database, percorsi master di IIS, cartelle di output di compilazione, archivi di immagini container e cartelle di progetti 3D/CAD. Puoi anche escludere i processi selezionando "Processo" e inserendo il nome del file eseguibile.
Per le implementazioni programmate o su larga scala, PowerShell gestisce lo stesso compito ed è l'unica opzione praticabile su Server Core:
Set-MpPreference -ExclusionPath "C:Program FilesWindows Defender"
Set-MpPreference -ExclusionPath "C:ProgramDataMicrosoftWindows Defender"
Set-MpPreference -ExclusionPath "D:SQLData","D:SQLLogs"
Set-MpPreference -ExclusionExtension ".ldf",".mdf"
Set-MpPreference -ExclusionProcess "sqlservr.exe","w3wp.exe"
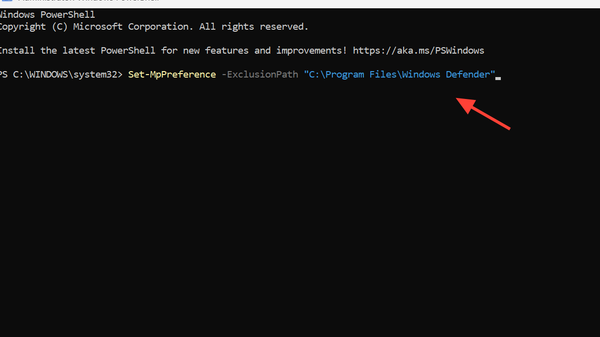
⚠️Le eccezioni riducono l'ambito di protezione per tutto ciò che si esclude. Siate specifici e non escludete mai un intero profilo utente o un'unità.
Ripianifica l'ispezione completa per evitare sovrapposizioni con il tuo lavoro.
Le scansioni complete e rapide funzionano come attività pianificate e possono avviarsi a metà giornata se il sistema non è inattivo quando previsto. Pianificarle per un periodo di tempo specifico e prevedibile in genere elimina i picchi persistenti più fastidiosi di utilizzo della CPU.
1. Premere su Windows + R, quindi digita taskschd.mscPremi Invio. Nel riquadro sinistro, vai a Libreria Utilità di pianificazione > Microsoft > Windows Windows Defender.
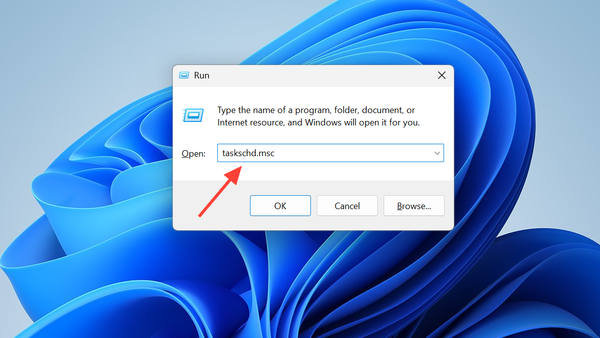
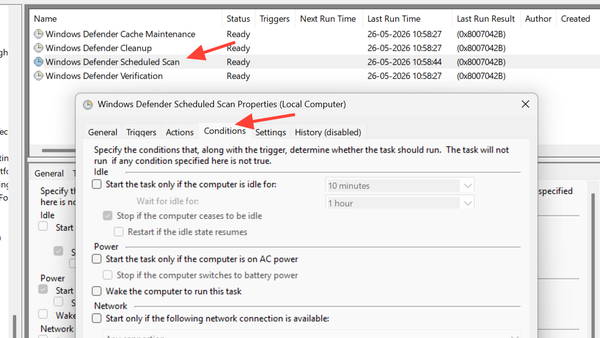
2. Fai doppio clic su "Scansione pianificata di Windows Defender". Nella scheda "Condizioni", deseleziona "Avvia l'attività solo se il computer è inattivo", "Avvia l'attività solo se il computer è alimentato dalla rete elettrica" e "Avvia solo se è disponibile la seguente connessione di rete", quindi fai clic su OK. Questo passaggio ha lo scopo di prevenire un utilizzo insolitamente elevato di CPU e memoria.
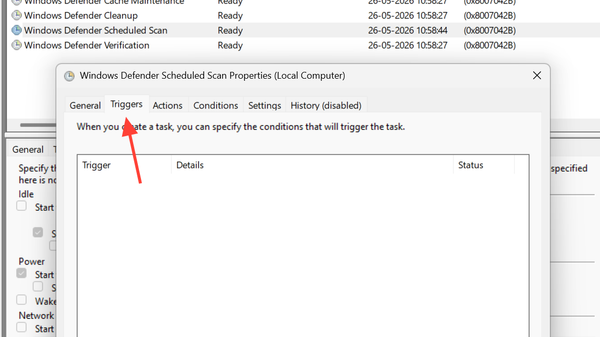
3. Riapri l'attività, vai su Attivatori e aggiungi un attivatore settimanale per un momento in cui il dispositivo è in funzione ma non in uso, ad esempio durante la pausa pranzo o durante la notte. Ripeti questa configurazione per le attività di Manutenzione cache di Windows Defender, Pulizia di Windows Defender e Verifica di Windows Defender per assicurarti che non si accumulino tutte contemporaneamente.
Specificare il numero di core del processore che MsMpEng.exe può utilizzare.
Se durante il lavoro è necessario eseguire delle scansioni, limitare l'utilizzo del processo a un numero specifico di core del processore impedisce che la CPU venga consumata interamente. Si tratta di una misura temporanea, particolarmente efficace in caso di scansioni intensive e occasionali.
1. Apri Gestione attività e vai alla scheda Dettagli. Cerca MsMpEng.exeQuindi fai clic con il pulsante destro del mouse e scegli Imposta affinità.
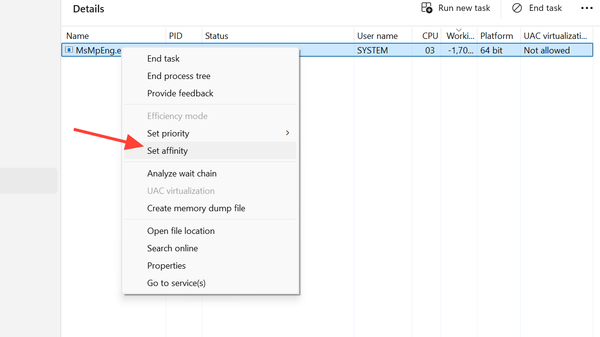
2. Deseleziona metà dei core disponibili, quindi fai clic su OK. Questa impostazione viene ripristinata al riavvio del processo, quindi utilizza la funzione di limitazione della CPU di Defender per impostarla in modo permanente.
Set-MpPreference -ScanAvgCPULoadFactor 25
Questo valore rappresenta un limite percentuale per le scansioni programmate, con un'impostazione predefinita del 50%. Valori inferiori riducono l'impatto sulle prestazioni, ma aumentano la durata della scansione.
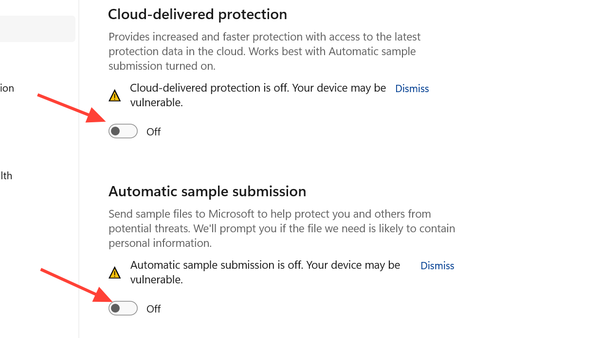
Se i picchi persistono, disattiva la protezione cloud e il campionamento.
Nelle reti con larghezza di banda limitata o dispositivi con specifiche basse, la ricerca nel cloud e il campionamento automatico possono aumentare il consumo di CPU e spazio su disco. Disabilitandoli si contribuisce a mantenere la protezione locale basata sulle firme.
Apri Sicurezza di Windows, quindi vai su Protezione da virus e minacce, fai clic su Gestisci impostazioni e disattiva la protezione basata sul cloud e l'invio automatico dei campioni. Riattivali una volta risolto il problema di fondo ; la protezione basata sul cloud migliora significativamente il rilevamento di nuove minacce.
Risoluzione di una perdita di memoria nella piattaforma Defender su Windows Server
Mostra uno schema di errore specifico sui server Di Windows Server 2016 e 2019Soprattutto sui miei ospiti Exchange e IIS/SQLAumento continuo dei consumi MsMpEng.exe anche Utilizzo di tutta la memoria disponibile (RAMMentre il consumo rimane CPU Il calo è di circa il 3-10%. Si tratta di un problema a livello di piattaforma, non solo di un problema di configurazione, e le sole eccezioni non basteranno a risolverlo. Gli host interessati utilizzano una piattaforma antimalware più recente rispetto a quelli che funzionano correttamente.
Per verificare le versioni, utilizzare PowerShell :
Get-MpComputerStatus | Select-Object AMProductVersion, AMEngineVersion, AntivirusSignatureVersion
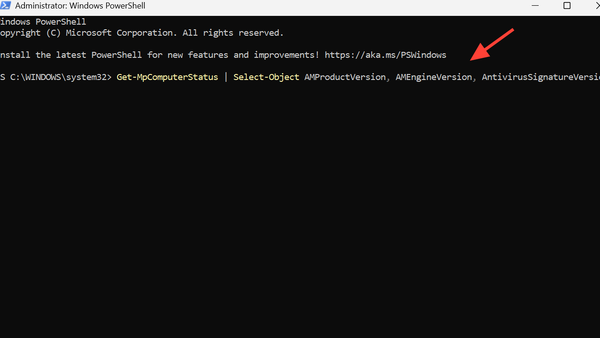
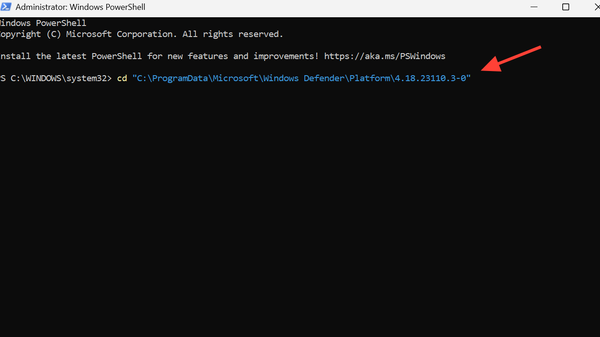
Se il server esegue una versione della piattaforma che presenta una perdita di memoria, ripristinare la piattaforma precedente e forzare un nuovo aggiornamento della firma. Il comando di ripristino si trova nella cartella della piattaforma attualmente attiva.
cd "C:ProgramDataMicrosoftWindows DefenderPlatform4.18.23110.3-0"
.MpCmdRun.exe -RevertPlatform
.MpCmdRun.exe -RemoveDefinitions -Engine
.MpCmdRun.exe -RemoveDefinitions -All
.MpCmdRun.exe -SignatureUpdate
La memoria viene rilasciata immediatamente al termine del rollback. L'aggiornamento problematico della piattaforma deve essere bloccato in WSUS o Configuration Manager fino all'adozione di una versione stabile e bisogna assicurarsi che l'host esegua una piattaforma nota e stabile prima di riattivare gli aggiornamenti automatici. Le versioni più recenti della piattaforma hanno risolto questa vulnerabilità, quindi una volta che la flotta utilizza una versione stabile e verificata, questa procedura di rollback non sarà più necessaria. Per soluzioni più efficaci ai problemi relativi a volumi elevati, consultare i nostri altri articoli.
Diagnostica il problema utilizzando gli strumenti di analisi delle prestazioni di Microsoft.
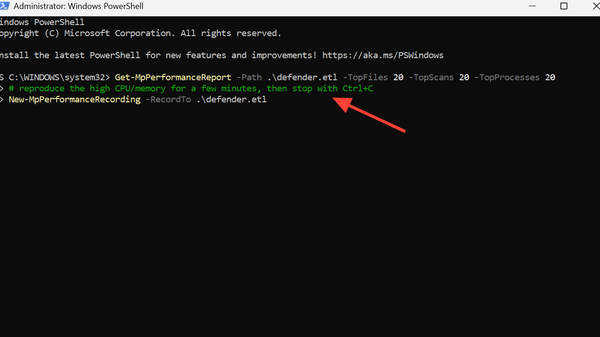
Se le eccezioni e la riprogrammazione non spiegano il sovraccarico, è fondamentale identificare quali file o processi Defender sta effettivamente analizzando. Lo strumento Defender Performance Analyzer è integrato in Windows e genera un registro che è possibile analizzare.
New-MpPerformanceRecording -RecordTo .defender.etl
# reproduce the high CPU/memory for a few minutes, then stop with Ctrl+C
Get-MpPerformanceReport -Path .defender.etl -TopFiles 20 -TopScans 20 -TopProcesses 20
Il report categorizza i file, le estensioni, i processi e i motivi di scansione che hanno richiesto più tempo. Utilizza questo output per aggiungere eccezioni mirate con precisione anziché procedere per tentativi. Lo strumento Process Monitor offre questa funzionalità, con il filtro Nome processo impostato su [non chiaro - eventualmente "Nome processo"]. MsMpEng.exeLo stesso tipo di informazioni è disponibile anche se si preferisce il monitoraggio in tempo reale.
Quando è consigliabile disabilitare Microsoft Defender?
Disabilitare completamente Defender è una soluzione estrema, non definitiva, e rende il sistema totalmente dipendente da qualsiasi altro software antivirus installato. Questa misura è appropriata solo se è già installato un programma antivirus di terze parti supportato; in tal caso, Defender verrà disabilitato automaticamente e il servizio Antimalware dovrebbe essere già inattivo.
Nelle edizioni Windows Pro ed Enterprise, il percorso dei Criteri di gruppo è Configurazione computer > Modelli amministrativi > Componenti di Windows > Antivirus Microsoft Defender > Disattiva Antivirus Microsoft Defender e deve essere impostato su Attivato. Le versioni più recenti di Windows applicano la funzionalità di protezione antimanomissione, che blocca i valori del registro di sistema. DisableAntiSpyware Si tratta di una versione obsoleta, quindi questa soluzione alternativa non funziona più sulle installazioni standard e non è consigliabile farvi affidamento. Se è necessario disabilitare temporaneamente Defender su un server, la modifica dei criteri locali lo disattiverà definitivamente. MsMpEng.exe Immediatamente, senza bisogno di riavviare il sistema, il che è utile per guadagnare tempo prima della finestra di manutenzione.
Verifica l'efficacia delle correzioni monitorando il processo "Antimalware Service Executable" in Gestione attività per almeno un ciclo completo di scansione programmata. L'utilizzo della CPU dovrebbe essere prossimo allo zero tra una scansione e l'altra, la memoria del set di lavoro dovrebbe stabilizzarsi a poche centinaia di megabyte anziché aumentare indefinitamente e l'attività del disco dovrebbe diminuire al termine della scansione in corso.
I commenti sono chiusi.